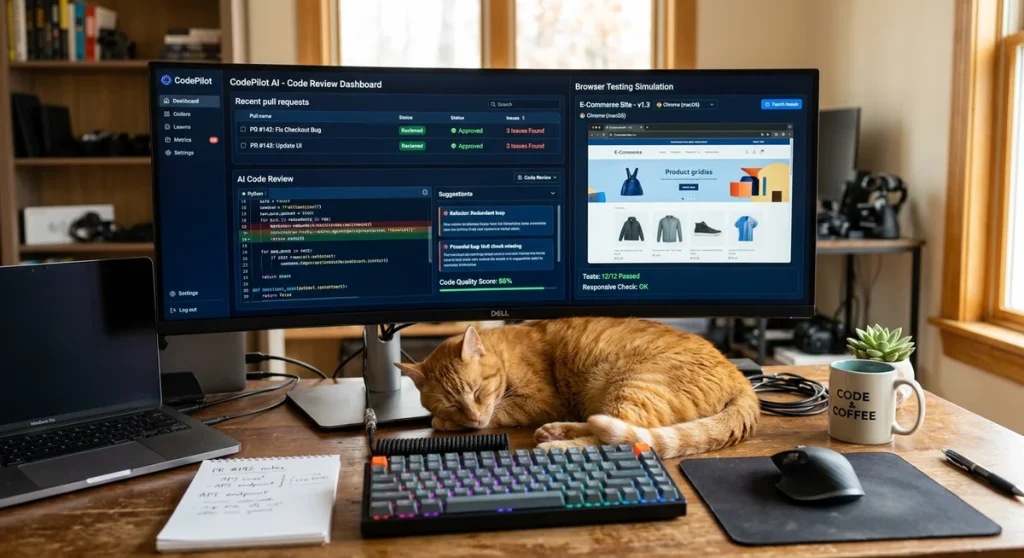
Greptile postanowiło pójść o krok dalej niż zwykłe przeglądanie propozycji zmian w kodzie. Dzięki GPT-6 Astra firma automatyzuje nie tylko analizę kodu, ale i rzeczywiste uruchamianie aplikacji w różnych środowiskach.
Greptile stawia na testowanie zachowań aplikacji
Zespół Greptile wierzy, że samo czytanie kodu nie wystarcza do wykrycia wszystkich problemów. Funkcja GPT-6 Astra computer use pozwala uruchomić serwer deweloperski i sprawdzić aplikację w rzeczywistym środowisku. Dyrektor generalny Daksh Gupta podkreśla, że misją firmy jest zmniejszanie liczby błędów i zwiększanie niezawodności oprogramowania na świecie. W praktyce oznacza to symulację interakcji użytkownika, zmianę rozmiaru okna przeglądarki oraz inspekcję wizualną ekranu. Takie podejście ujawnia błędy, które nie są widoczne w statycznej analizie. Firmy mogą dzięki temu szybciej wdrażać zmiany bez ryzyka wystąpienia ukrytych problemów.
Automatyzacja testów wizualnych na dużą skalę
Przykład przycisku znikającego na iPhonie pokazuje, dlaczego Greptile sięga po modele z możliwością obsługi komputera. Agent uruchamia propozycję zmian (pull request), zmienia obszar widoku i sprawdza interfejs pod kątem błędów. Tradycyjne firmy testujące zmiany są zbyt wolne w porównaniu z tempem, w jakim modele pozwalają przesyłać kod. Dzięki GPT-6 Astra proces ten staje się skalowalny i powtarzalny. Zespół nie musi czekać na ręczne testy, a programiści otrzymują natychmiastową informację zwrotną. To zmienia sposób pracy zespołów produktowych i skraca cykl wydawniczy.
Daybreak chroni nawet małe firmy przed atakami
Daksh zwraca uwagę, że silniejsze modele ułatwiają także atakującym znajdowanie luk w aplikacjach. Daybreak daje startupom zaawansowane mechanizmy obronne, które wcześniej były dostępne tylko dla największych graczy. Rozwiązanie ma być bezpieczne i zapewniać przewagę nad narzędziami używanymi przez napastników. Greptile chce, aby każda firma mogła zabezpieczyć swoje systemy bez ogromnych nakładów. W efekcie mniejsze podmioty zyskują ochronę porównywalną ze standardami korporacyjnymi. To ważny krok w kierunku demokratyzacji bezpieczeństwa oprogramowania.
Codex korzysta z bazy wiedzy Greptile
Baza wiedzy (Knowledge Base) indeksuje kod i dokumentację firmy w formie czytelnej dla ludzi i agentów. Model Context Protocol pozwala Codexowi pisać zmiany zgodne z istniejącymi wzorcami projektu. Tysiące klientów podłączyło już swoje bazy do tego rozwiązania. Greptile samo intensywnie korzysta z Codexa przy budowie własnych narzędzi. Mniejsza liczba wycofywanych zmian przekłada się na oszczędność czasu i mocy obliczeniowej. Programiści mogą dzięki temu skupić się na nowych funkcjonalnościach zamiast poprawiać wcześniejsze prace.
Ultrafast ma usunąć ostatnie wąskie gardło
Daksh wskazuje, że obecnie największym ograniczeniem jest szybkość zamiany pomysłów na działające oprogramowanie. Inteligencja modeli jest już wystarczająca dla wielu zadań, dlatego Ultrafast ma przyspieszyć cały proces. Długoterminowym celem jest uproszczenie wdrażania krytycznego oprogramowania korporacyjnego do poziomu projektów pobocznych. Greptile liczy na to, że OpenAI dostarczy walidację niezbędną do bezpiecznego wprowadzania takich zmian. Szybsze cykle oznaczają sprawniejsze reagowanie na potrzeby rynku. Jednocześnie rośnie odpowiedzialność za jakość i bezpieczeństwo dostarczanego kodu.
Konsekwencje dla całego rynku oprogramowania
Automatyzacja testowania na poziomie aplikacji zmienia oczekiwania klientów wobec dostawców narzędzi AI. Firmy, które nie nadążą za takimi rozwiązaniami, mogą tracić przewagę konkurencyjną. Greptile pokazuje kierunek, w którym recenzja kodu łączy się z rzeczywistym uruchamianiem i weryfikacją wizualną. W dłuższej perspektywie może to obniżyć koszty utrzymania oprogramowania i zmniejszyć liczbę incydentów bezpieczeństwa. Jednocześnie pojawia się pytanie o zaufanie do agentów, którzy sami piszą i testują kod. Rynek będzie musiał wypracować nowe standardy audytu takich procesów.
Źródła:
OpenAI Blog, https://openai.com/index/greptile-code-review-codex-astra